Երբևիցե մտածել եք ի՞նչ արժեք ունի Ձեր էլեկտրոնային փոստի գաղտնաբառը: Ամեն ինչ կախված է նրանից, թե գաղտնաբառով ինչ թվային տվյալներ եք փորձում պաշտպանել:
Խոշոր ընկերություններում և պետական հաստատություններում տեղակատվական անվտանգության բաժնի (կամ վարչության) կողմից պարբերաբար մշակվում են անվտանգության կանոններ (policy), ինչը նպատակ ունի պաշտպանելու ընկերությունը ինչպես արտաքին, այնպես էլ ներքին սպառնալիքներից: Սակայն վիճակագրական տվյալները ցույց են տալիս, որ աշխատակիցները թերանում են հետևել անվտանգության կանոններին՝ գործնական աշխատանքներն իրականացնելով անձնական էլ.փոստի կամ թվային սարքերի միջոցով:
Իսկ, կարող եք գուշակել, ի՞նչ գործնական աշխատանքներ կարող են իրականացնել ԱՄՆ հետախուզական ծառայությունների ղեկավարները:
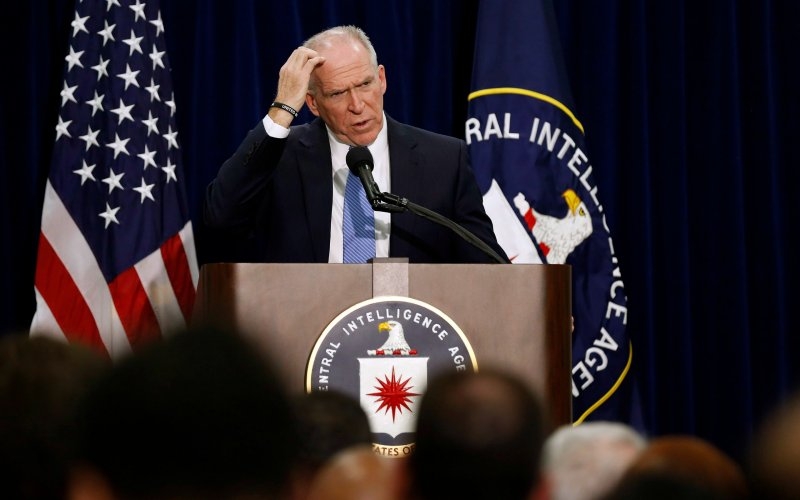
Ջոն Բրենան` ԱՄՆ Կենտրոնական Հետախուզական Վարչության տնօրեն
Անցած տարի՝ հոկտեմբերի 18-ին, New York Post-ում հայտնվեց տեղեկություն այն մասին, որ դպրոցականին հաջողվել է կոտրել ԱՄՆ Կենտրոնական Հետախուզական Վարչության (CIA) տնօրեն՝ Ջոն Բրենանի (John Brennan) անձնական էլեկտրոնային փոստը՝ ձեռք բերելով գաղտնի թվային տեղեկություններ:
Էլեկտրոնային նամակագրությունները ներառում էին այնպիսի գաղտնի տեղեկություններ, ինչպիսիք են ԱՄՆ հետախուզական ծառայության տասնյակ ղեկավարների անձնական տվյալներ, նամակ կառավարությունից՝ ահաբեկիչների հանդեպ «կոպիտ հարցաքնման մեթոդներ» կիրառելու մասին, և 47 էջանոց դիմում՝ գերգաղտնի տվյալներն անվտանգ պահպանելու մասին:
կիբեռ-հանցագործությունը տեղի էր ունեցել հոկտեմբերի 12-ին: Պատանի հաքերին հաջողվել էր Բրենանի մասին անձնական տվյալներ կորզել Verizon ընկերությունից՝ օգտվելով «սոցիալական ինժիներիա» (social engineering) հարձակման մեթոդից: Ինչի արդյունքում կարողացել է պատասխանել անվտանգության հարցերին, որոնք տրվում են գաղտնաբառերը վերագործարկելիս (password reset), և հեշտությամբ մուտք գործել Բրենանի էլ.փոստ:
Մենք տեղյակ ենք միջադեպի մասին, ինչը տարածվել է ԶԼՄ-ների միջոցով, և հասցեագրել ենք համապատասխան մարմիններին:
We are aware of the reports that have surfaced on social media and have referred the matter to the appropriate authorities.
— նշված է ԿՀՎ հաղորդագրությունում
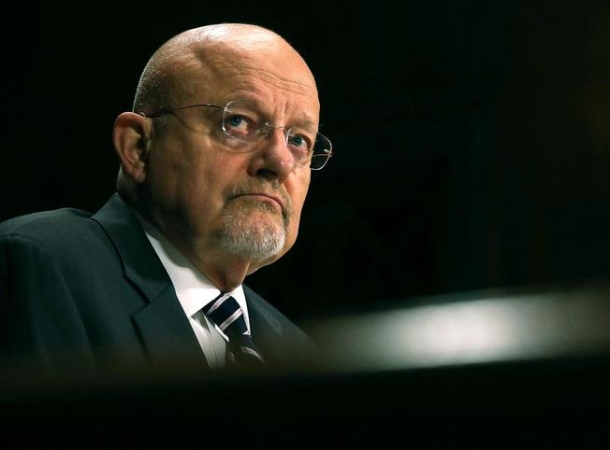
Ջեյմս Կլեպեր` ԱՄՆ Ազգային Հետախուզության Խորհրդի նախագահ
ԱՄՆ ԿՀՎ տնօրեն Ջոն Բրենանի անձնական էլ.փոստը կոտրելու մասի տեղեկությունից ամիսներ անց հաստատվեց այն լուրը, որ ինչ-որ մեկին հաջողվել է կոտրել ԱՄՆ Ազգային Հետախուզության Խորհրդի (National Intelligence Council) նախագահ Ջեյմ Կլեպերի (James Clapper) անձնական էլ.փոստը:
Ավելի ուշ պարզ է դարձել, որ վերոնշյալ երկու կիբեռ-հանցագործությունները կատարվել են միևնույն հաքերի կողմից, ով թաքնվում է «Cracka» կեղծանվան տակ:
Հաքերի պնդմամբ, նրա վերահսկողության տակ են գտնվել ոչ միայն Կլեպերի էլեկտրոնային նամակագրությունները, այլ նաև տան քաղաքային հեռախոսակապը: Ինչը հաքերին հաջողվել է ապացուցել՝ Կլեպերի տան մուտքային զանգերը վերահասցեագրելով Պաղեստինի ազատագրման շարժման համահիմնադրի հեռախոսին:
Ամփոփում
Այս հաջողված հարձակումները ևս մեկ անգամ ապացուցում են այն փաստը, որ տեղեկատվական անվտանգության կանոնները շրջանցվում են նույնիսկ գերգաղտնի տվյալների հետ աշխատող պետական կառույցների ղեկավարների կողմից: Սակայն հատկանշական է, որ տեղեկատվական անվտանգության վարչության (կամ բաժնի) կողմից մշակված անվտանգության կանոնները հաստատվում են հենց նրանց կողմից: