«Yoga2016» կեղծանվան տակ ներկայացող անանուն ծրագրավորողը հայտնել է «ВКонтакте» սոցիալական ցանցում հայտնաբերած մի խոցելիության մասին, որը թույլ է տալիս կարդալ անծանոթների անձնական նամակագրությունը՝ օգտվելով «SimilarWeb» առցանց ծառայությունից:
Ծրագրավորողը պատահաբար է նկատել խնդիրը, երբ «SimilarWeb» ծառայության վճարովի տարբերակով փորձել է գտնել 300 ամենահեղինակավոր վեբ-կայքերը, իսկ արդյունքում ստացել է անծանոթների 300 նամակագրություն (գրագրություն):
Տվյալների արտահոսքի պատճառով հասանելի է դարձել ոչ միայն անծանոթ օգտատերերի նամակագրությունը, այլ նաև նրանց գաղտաբառերը, լուսանկարները և այլ անձնական թվային տվյալներ:
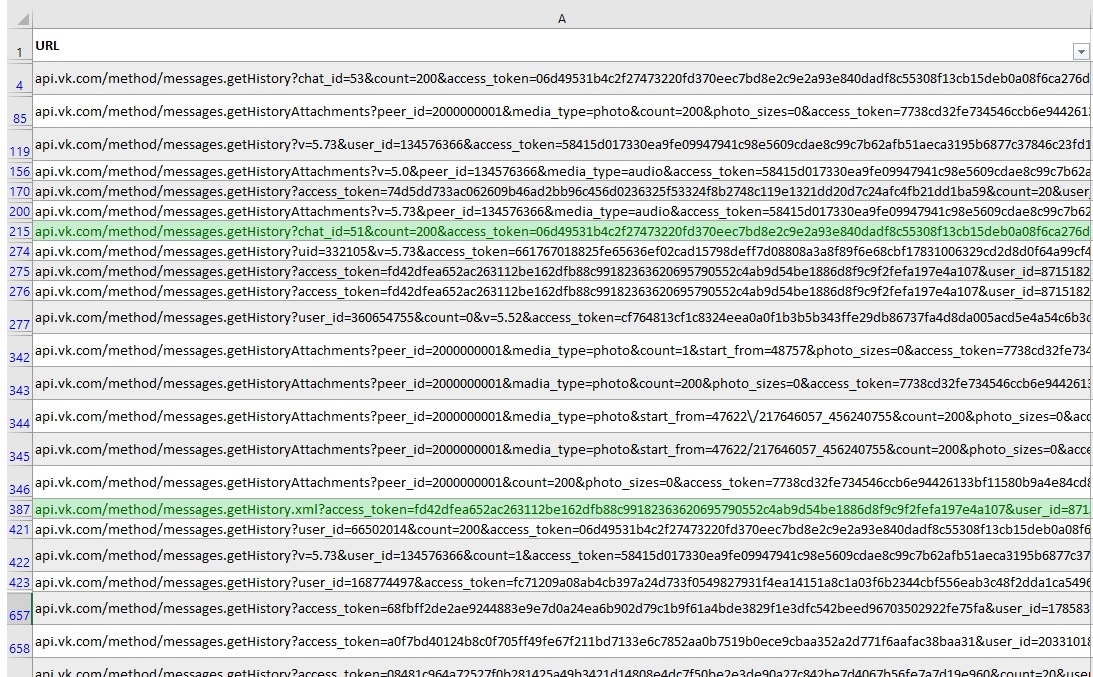
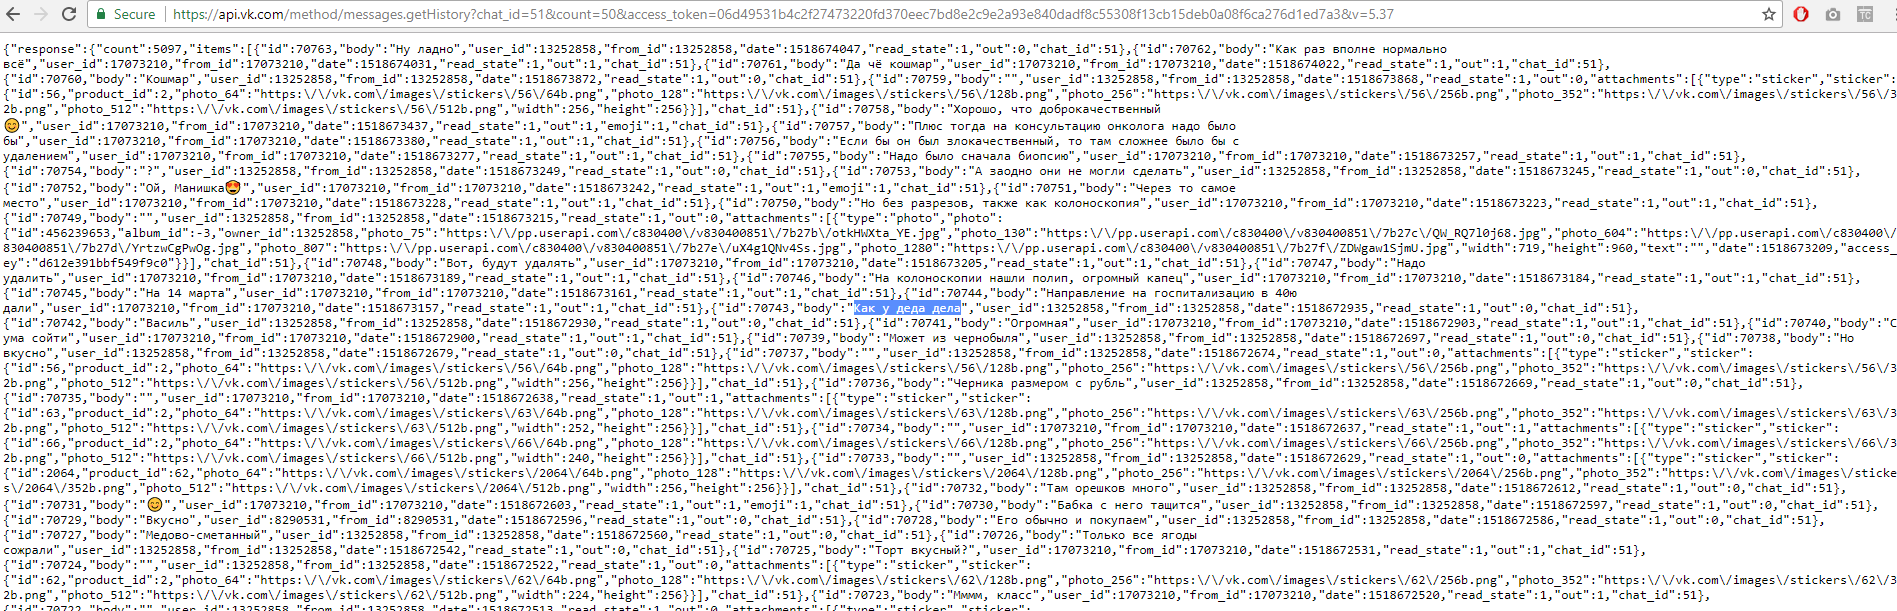
Ծրագրավորողի խոսքերով` խնդիրը նկատելուց հետո նա անմիջապես փորձել է կապ հաստատել սոց. ցանցի պատասխանատուների հետ՝ օգտվելով խոցելիությունների զեկուցման նախագծից: Սակայն «ВКонтакте»-ի ներկացուցիչները վստահեցրել են, որ նշված խնդիրը իրականում խոցելիություն չէ, այլ կողմնակի անձանց (third party) կողմից գրված ծրագրային ապահովում, որը տվյալ օգտատերերի կողմից նախկինում թույլտվություն է ստացել ծրագրերը միակցող համակարգի (API) միջոցով հաղորդակցվել «ВКонтакте» սոց. ցանցի հետ:
Մենք ենթադրում ենք, որ որոշ ծրագրավորողներ փորձել են չարաշահել նշված թույլտվությունները և տվյալները «SimilarWeb» ծառայությանն են փոխանցել ինչ-ինչ նպատակներով: Կարևոր է նշել, որ այս կերպով ձեռք են բերվել միայն 400 ժամանակավոր կտրոններ (token): Այսինքն հայտնի են 400 օգտատերեր, որոնք գիտակցաբար անապահով ծրագրին թույլ են տվել կարդալ իրենց անձնական տվյալները:
Мы предполагаем, что некоторые разработчики могли злоупотребить этими правами и по какой-то причине передать данные в SimilarWeb. Важно отметить, что таким образом было получено только 400 токенов, то есть известно 400 пользователей, которые осознанно передали небезопасному приложению доступ к своим личным данным.
— Սերգեյ Կուբասով, ՏՏ գծով տնօրեն, «ВКонтакте» ընկերություն
«SimilarWeb» ծառայությունը հայնաբերված խնդրի վերաբերյալ դեռ ոչ մի մեկնաբանություն չի արել: